
A partir do lançamento gradual de 15 dias iniciado em 2 de setembro de 2026, o Google introduziu instruções personalizadas persistentes no painel lateral do Gemini no Google Slides, Sheets e Gmail, conforme documentado na postagem do blog Google Workspace Updates. Embora essa atualização elimine o atrito de reinserir diretrizes de tom, público e formatação a cada geração de slides, ela cria um desafio imediato de governança de dados: o Google confirmou que não há controle de administrador para esse recurso.
Quando os membros da equipe configuram prompts de sistema persistentes diretamente no software de apresentação sem supervisão centralizada, a conveniência muitas vezes ignora a conformidade. Para organizações que lidam com briefings confidenciais de clientes, avaliações de fusões ou roteiros de produtos proprietários, compreender os limites desse recurso é essencial para manter a confidencialidade dos dados.
Compreender a lacuna de governança nas instruções personalizadas do Gemini
As instruções personalizadas permitem que os usuários definam preferências que moldam cada resposta generativa subsequente nos aplicativos compatíveis do Workspace. No Google Slides, um membro da equipe pode instruir o Gemini a formatar sempre as saídas para partes interessadas executivas, aplicar estruturas narrativas específicas ou seguir o jargão de um setor específico.
De acordo com o anúncio oficial na postagem do blog Google Workspace Updates, o recurso está disponível para todos os clientes do Google Workspace com acesso ao Ask Gemini no Drive e Chat ou ao painel lateral do Gemini no Gmail, Sheets e Slides. Como os administradores não podem definir políticas globais, desativar o campo de instruções ou inspecionar o que os usuários escrevem nesses campos, as instruções personalizadas funcionam como uma camada não gerenciada de engenharia de prompt paralela (shadow prompt engineering).
Essa configuração cria duas realidades administrativas distintas:
- Os administradores do Workspace mantêm o controle sobre a ativação mais ampla do Gemini e as políticas de acesso a arquivos do Drive.
- Os usuários individuais mantêm autonomia total e sem monitoramento sobre as regras persistentes de direcionamento que determinam como o Gemini elabora e edita conteúdo nas superfícies do seu espaço de trabalho pessoal.
Os riscos operacionais: vazamento de contexto e contaminação cruzada
Em fluxos de trabalho corporativos colaborativos, o software de apresentação raramente opera isolado. Representantes de vendas, líderes de estratégia e consultores alternam regularmente entre contas de clientes concorrentes, linhas de produtos distintas e níveis variados de autorização de acesso.
As instruções personalizadas persistentes operam em toda a interface do usuário, em vez de se limitarem a uma única pasta ou apresentação. Essa persistência introduz vulnerabilidades operacionais específicas.
Vazamento de contexto entre contas confidenciais
Se um consultor que trabalha com um cliente financeiro adicionar instruções personalizadas como "Sempre estruture recomendações estratégicas em torno do nosso parceiro de aquisição alvo", esse prompt de direcionamento não desaparecerá ao abrir uma apresentação não relacionada de outra conta. Como a instrução persiste no Slides, Sheets e Gmail, o Gemini continuará aplicando esse viés, potencialmente exibindo terminologia confidencial de transações ou abordagens proprietárias em apresentações não pretendidas.
Exposição acidental de informações confidenciais
Os funcionários costumam confundir campos de instrução com blocos de notas do projeto. Quando os usuários colam detalhes de acordos de confidencialidade (NDA), números financeiros não divulgados ou listas de clientes nas instruções personalizadas para forçar o modelo a memorizar fatos da empresa, esses detalhes se tornam parte do prompt de fundo enviado a cada interação subsequente nesse painel lateral.
Divergência em relação aos padrões de marca e regulatórios
Sem modelos definidos pelos administradores, cada funcionário estabelece sua própria interpretação de tom e evidências. Em setores regulamentados, como saúde ou serviços financeiros, termos de isenção de responsabilidade não autorizados, alegações não verificadas ou definições conflitantes de métricas podem facilmente se infiltrar nas apresentações de clientes sem que ninguém perceba.
O que os administradores podem e não podem controlar
Embora os administradores não possam gerenciar a caixa de diálogo de instruções personalizadas em si, o Google Workspace oferece controles de infraestrutura mais amplos que ajudam a mitigar a exposição posterior. De acordo com o Google Workspace Blog sobre controles de segurança corporativa, o Gemini herda as proteções básicas do locatário do Workspace, o que significa que os dados do cliente permanecem confidenciais dentro da organização e não são usados para treinar modelos públicos compartilhados.
Compreender onde termina o controle administrativo e onde começam as salvaguardas da plataforma permite que os líderes de segurança estabeleçam limites realistas.
| Área de governança | Controle de administrador disponível | Escopo e limitações |
|---|---|---|
| Campo de instruções personalizadas | Nenhum | Os usuários configuram instruções individualmente, sem registros de auditoria para administradores nem opções de desativação |
| Ativação de recursos | Opções por unidade organizacional | Os administradores podem ativar ou desativar o acesso ao Gemini completamente por grupo de usuários ou departamento |
| Acesso à recuperação de arquivos | Regras de confiança e DLP do Drive | Restringe quais arquivos do Drive o Gemini pode indexar com base nas permissões de usuário existentes |
| Exclusão de arquivos confidenciais | IRM e criptografia do lado do cliente | Arquivos com bloqueio de download, impressão ou cópia são excluídos da recuperação pelo Gemini |
| Auditoria do histórico de prompts | Google Vault (apenas aplicativo Gemini) | O Vault não pode exportar nem auditar prompts executados nos painéis laterais do Workspace |
Conforme descrito no Google Workspace Blog sobre controles de segurança corporativa, as políticas de Prevenção contra Perda de Dados (DLP) que aplicam o Gerenciamento de Direitos de Informação (IRM) impedem que o Gemini recupere arquivos protegidos ao gerar conteúdo de slides. Da mesma forma, a criptografia do lado do cliente (CSE) garante que os dados criptografados permaneçam completamente indecifráveis para assistentes generativos. No entanto, o registro de auditoria via Google Vault aplica-se apenas ao aplicativo independente do Gemini; o Gemini nos aplicativos do Workspace não armazena o histórico de prompts para exportação administrativa central.
Criação nativa no Google Slides versus espaços de trabalho de projeto isolados
Para organizações fortemente integradas ao Google Drive, o painel lateral nativo do Gemini oferece uma velocidade de fluxo de trabalho inegável. Conforme documentado na visão geral do produto Google Slides e na página oficial de ajuda do Google Docs e Slides, os usuários podem gerar apresentações totalmente editáveis diretamente de fontes do Drive, revisar tópicos gerados e colaborar por meio de edição e comentários em tempo real no navegador. Para equipes que avaliam as vantagens e desvantagens mais amplas do ecossistema entre suítes de produtividade, examinar PowerPoint Copilot vs Google Slides Gemini para equipes de vendas fornece um contexto útil sobre como as suítes nativas abordam os fluxos de trabalho com assistentes integrados.
A distinção fundamental reside em como o contexto é delimitado:
- Assistentes pessoais para toda a suíte (Google Slides): Prompts e instruções personalizadas ficam no nível do perfil pessoal. O Gemini acessa documentos com base nas permissões amplas do usuário em todo o Drive, dependendo do usuário para garantir que as instruções não entrem em conflito entre projetos.
- Sistemas dedicados e vinculados a projetos: Plataformas projetadas em torno de espaços de trabalho de projetos distintos isolam documentos de origem, regras narrativas e saídas visuais estritamente por projeto, evitando a contaminação cruzada entre clientes.
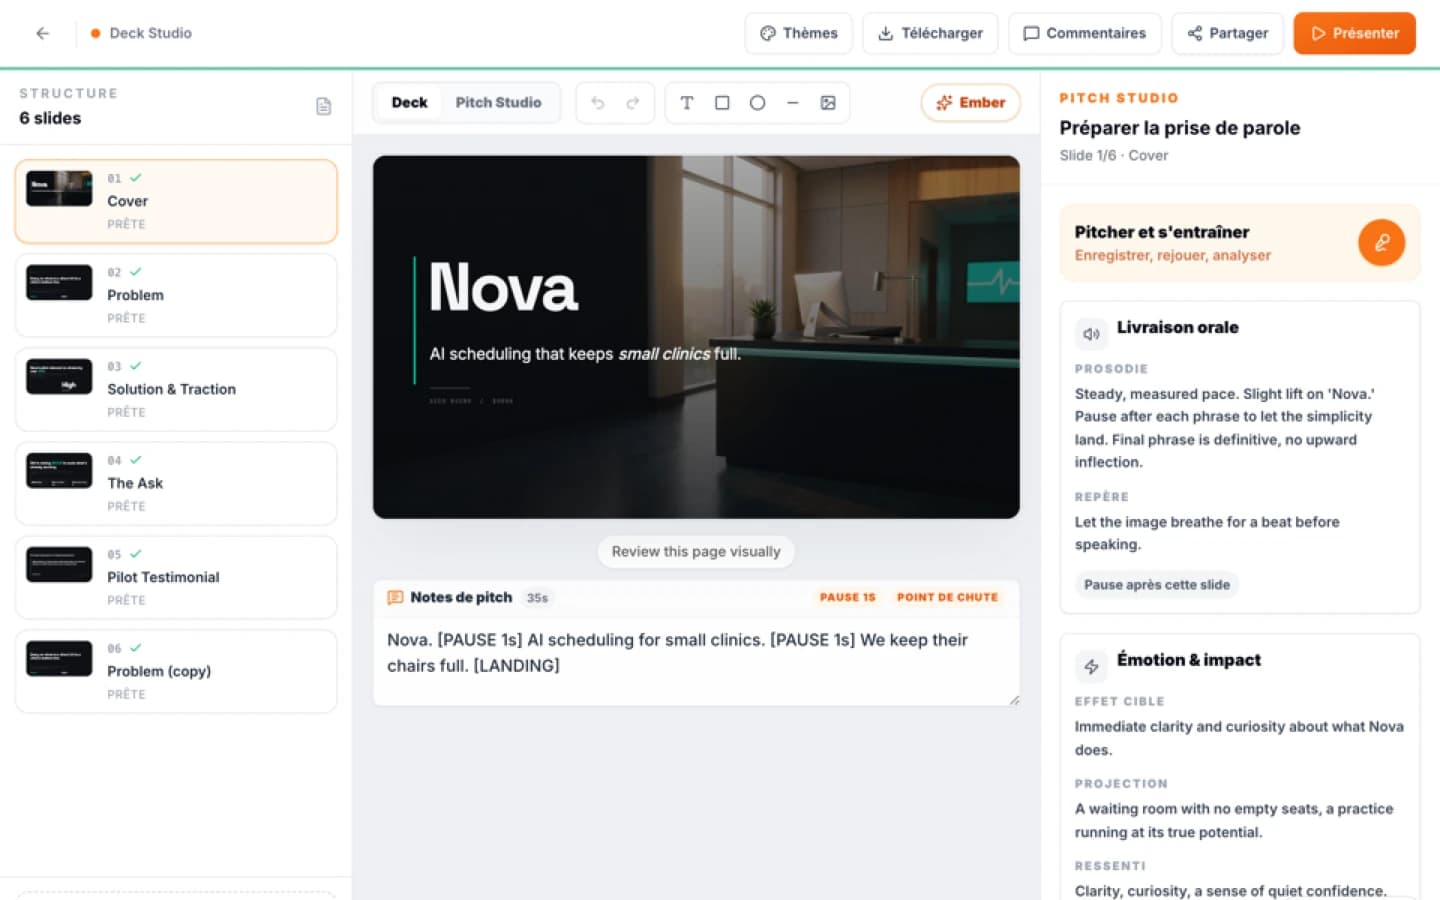
No Ember Creation, apresentações de slides e recursos visuais são construídos diretamente a partir de um contexto de projeto isolado, em vez de prompts de direcionamento flutuantes no nível do usuário. As apresentações são exportadas para PowerPoint (.pptx) ou PDF, enquanto outros sete formatos de recursos visuais são exportados para PNG. Como a geração faz referência à biblioteca de projetos específica em vez de instruções gerais do usuário, os fatos são preservados, as estimativas são diferenciadas de dados verificados e as métricas sem citação completa são explicitamente marcadas com um símbolo de aproximação. Para a preparação da apresentação, o Ember inclui um espaço de trabalho dedicado para treino de oratória com gravação, cronômetros e diagnósticos de ensaio de até 15 minutos, mantendo a preparação da apresentação restrita ao arquivo narrativo ou à negociação específica.
Diretrizes práticas de segurança para a produção corporativa de apresentações
Como o Google Workspace não oferece um mecanismo de desativação geral administrativa para instruções personalizadas no Slides, os líderes de TI e de conformidade precisam implementar controles administrativos e procedimentais compensatórios:
- Segmentar o acesso por unidade organizacional: Restrinja o acesso ao Gemini aos departamentos nos quais a criação generativa livre apresente baixo risco regulatório. Exclua unidades que lidam com informações privilegiadas rigorosas, conformidade legal ou fusões ativas até que surjam controles centralizados.
- Tornar o IRM obrigatório em briefings confidenciais: Aplique regras de Gerenciamento de Direitos de Informação (IRM) a arquivos confidenciais do Drive para impedir automaticamente que o Gemini leia ou resuma esses documentos durante a criação avulsa de slides.
- Estabelecer políticas claras de higiene de prompts: Proíba explicitamente os funcionários de colar nomes de clientes, chaves de API, termos contratuais ou dados confidenciais na barra lateral de instruções personalizadas.
- Isolar apresentações de alto impacto: Para materiais de investidores, apresentações para a diretoria executiva ou entregas de consultoria com múltiplos clientes, utilize espaços de trabalho de projeto dedicados, onde arquivos, métricas e estruturas narrativas permaneçam hermeticamente protegidos de prompts diários de e-mails pessoais e chats.
Fontes
- Connexion à la console d'administration impossible
- Enterprise security controls for Gemini in Google Workspace
- As an administrator, I am unable to activate Ask Gemini.
- Google Workspace : les instructions personnalisées de Gemini arrivent dans Slides, Sheets et Gmail (déploiement dès le 2 septembre 2026) : source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S2
- Ember Création, artefacts visuels éditables
Perguntas frequentes
Mini-auditoria
Teste o seu Pitch Deck
Obtenha um primeiro diagnóstico do conteúdo, da forma e do impacto.