
Google Workspace Updatesブログの投稿で説明されているとおり、Googleは2026年9月2日から開始された15日間の段階的な展開により、Google Slides、Sheets、GmailのGeminiサイドパネルに永続的なカスタム指示を導入しました。この更新によって、スライドを生成するたびにトーンや対象読者、書式設定のガイドラインを再入力する手間は省けますが、即座にデータガバナンス上の課題が生じます。Googleは、この機能に対する管理者制御が存在しないことを確認しています。
個々のチームメンバーが一元的な監視なしに、プレゼンテーションソフトウェア内で直接永続的なシステムプロンプトを設定する場合、利便性がコンプライアンスを置き去りにしてしまうことが少なくありません。機密性の高いクライアントのブリーフ、合併の検討、あるいは専売的な製品ロードマップを取り扱う組織にとって、データの機密性を維持するためには、この機能の境界線を理解しておくことが不可欠です。
Geminiのカスタム指示におけるガバナンスギャップを理解する
カスタム指示を使用すると、サポートされているWorkspaceアプリケーション全体で、その後の生成レスポンスすべてを規定する設定をユーザー自身が定義できます。Google Slidesでは、チームメンバーがGeminiに対して、出力を常に経営陣向けにフォーマットするよう指示したり、特定のナラティブ構造を適用したり、特定の業界用語に従ったりするように設定できます。
Google Workspace Updatesブログの投稿における公式発表によると、この機能はDriveおよびChatの「Ask Gemini」や、Gmail、Sheets、SlidesのGeminiサイドパネルにアクセスできるすべてのGoogle Workspace顧客が利用可能です。管理者が全体的なポリシーを設定したり、指示フィールドを無効化したり、ユーザーがこれらのフィールドに何を記述しているかを監査したりすることはできないため、カスタム指示は管理外のシャドウプロンプトエンジニアリングの層として機能します。
この仕組みは、2つの明確に異なる管理上の現実を生み出します。
- Workspace管理者は、Geminiの広範な有効化とDriveファイルのアクセス権限ポリシーに対する管理権限を維持します。
- 個々のユーザーは、各自の個人ワークスペース領域全体でGeminiがどのようにコンテンツを下書きおよび編集するかを決定する永続的な制御ルールについて、監視されることのない完全な自律権を持ちます。
運用上のリスク:コンテキストの流出と相互汚染
エンタープライズの協業ワークフローにおいて、プレゼンテーションソフトウェアが孤立して使われることはほとんどありません。営業担当者、戦略責任者、コンサルタントは、競合するクライアントのアカウント、異なる製品ライン、多様な機密レベルの間を日常的に切り替えています。
永続的なカスタム指示は、単一のフォルダやプレゼンテーションに対象を限定するのではなく、ユーザー環境全体にわたって適用されます。この永続性が、特有の運用上の脆弱性をもたらします。
機密アカウント間でのコンテキスト流出
金融関連のクライアントを担当するコンサルタントが、「戦略的な提言は常にターゲット買収パートナーを中心に構成すること」といったカスタム指示を追加した場合、その制御プロンプトは別のアカウントの無関係なプレゼンテーションを開いた際にも消えることはありません。この指示はSlides、Sheets、Gmail全体で永続するため、Geminiはそのバイアスを適用し続け、意図しないプレゼンテーションに機密性の高い取引用語や専有の枠組みを表面化させてしまう可能性があります。
機密情報の偶発的な露出
従業員は指示フィールドをプロジェクト用のメモ帳と誤解しがちです。モデルに社内情報を記憶させようとして、秘密保持契約の詳細、未公表の財務数値、顧客リストなどをカスタム指示に貼り付けると、それらの詳細はそのサイドパネルにおける以降のあらゆる対話で送信される背景プロンプトの一部となってしまいます。
ブランド基準および規制基準からの逸脱
管理者が用意したテンプレートがない場合、各従業員はトーンやエビデンスを独自の解釈で定義することになります。ヘルスケアや金融サービスなどの規制対象セクターでは、承認されていない免責条項、未検証の主張、矛盾する指標の定義などが、気付かれないままクライアント向けプレゼンテーションに紛れ込みやすくなります。
管理者が制御できること、制御できないこと
管理者がカスタム指示ダイアログ自体を管理することはできませんが、Google Workspaceには、下流での情報漏洩リスクを緩和するのに役立つ広範なインフラストラクチャ制御が用意されています。エンタープライズセキュリティ制御に関するGoogle Workspaceブログによると、GeminiはコアとなるWorkspaceテナントの保護機能を継承しているため、顧客データは組織内で機密として保持され、共有の公開モデルのトレーニングには使用されません。
管理者による制御がどこで止まり、プラットフォームのセーフガードがどこから機能するのかを理解することで、セキュリティ責任者は現実的な境界線を設計できるようになります。
| ガバナンス領域 | 利用可能な管理者制御 | 適用範囲と制限事項 |
|---|---|---|
| カスタム指示フィールド | なし | ユーザーが個別に指示を設定し、管理者監査ログや無効化スイッチは存在しない |
| 機能の有効化 | 組織部門(OU)ごとの切り替え | 管理者はユーザーグループや部門ごとにGeminiへのアクセスを一括でオンまたはオフにできる |
| ファイル取得アクセス | DriveのトラストルールおよびDLP | 既存のユーザー権限に基づき、Geminiがインデックス化できるDriveファイルを制限する |
| 機密ファイルの除外 | IRMおよびクライアントサイド暗号化 | ダウンロード、印刷、コピーのブロックが設定されているファイルはGeminiの取得対象から除外される |
| プロンプト履歴の監査 | Google Vault(Geminiアプリのみ) | VaultはWorkspaceサイドパネル内で実行されたプロンプトのエクスポートや監査ができない |
エンタープライズセキュリティ制御に関するGoogle Workspaceブログで概説されているとおり、情報権利管理(IRM)を適用するデータ損失防止(DLP)ポリシーは、スライドコンテンツの生成時にGeminiが保護されたファイルを取得することを防ぎます。同様に、クライアントサイド暗号化(CSE)により、暗号化されたデータは生成アシスタントから完全に解読不能な状態に保たれます。ただし、Google Vaultによる監査ログの記録はスタンドアロンのGeminiアプリにのみ適用され、Workspaceアプリ内のGeminiは、管理者による一元的なエクスポートのためのプロンプト履歴を保存しません。
Google Slidesネイティブの下書きと独立したプロジェクトワークスペースの比較
Google Driveと密接に連携している組織にとって、ネイティブのGeminiサイドパネルは紛れもない作業速度の向上をもたらします。Google Slides製品概要および公式のGoogleドキュメントとスライドのヘルプページに記載されているように、ユーザーはDriveのソースから直接、編集可能な完全なプレゼンテーションを生成し、生成されたアウトラインを確認し、リアルタイムのブラウザ編集やコメント機能を使用して共同作業を行うことができます。生産性スイート間のより広範なエコシステムのトレードオフを検討しているチームにとって、営業チーム向けPowerPoint CopilotとGoogle Slides Geminiの比較を確認することは、ネイティブスイートが統合型アシスタントのワークフローにどのようにアプローチしているかを知る有益なコンテキストとなります。
決定的な違いは、コンテキストがどのように範囲指定されるかにあります。
- スイート全体のパーソナルアシスタント(Google Slides): プロンプトとカスタム指示は個人プロファイルレベルに存在します。GeminiはDrive全体の広範なユーザー権限に基づいてドキュメントにアクセスするため、指示がプロジェクト間で競合しないようにすることはユーザー自身の判断に委ねられます。
- プロジェクト専用の独立したシステム: 個別のプロジェクトワークスペースを中心に設計されたプラットフォームは、ソースドキュメント、ナラティブルール、視覚的アウトプットを案件ごとに厳格に隔離し、クライアント間の相互汚染を防ぎます。
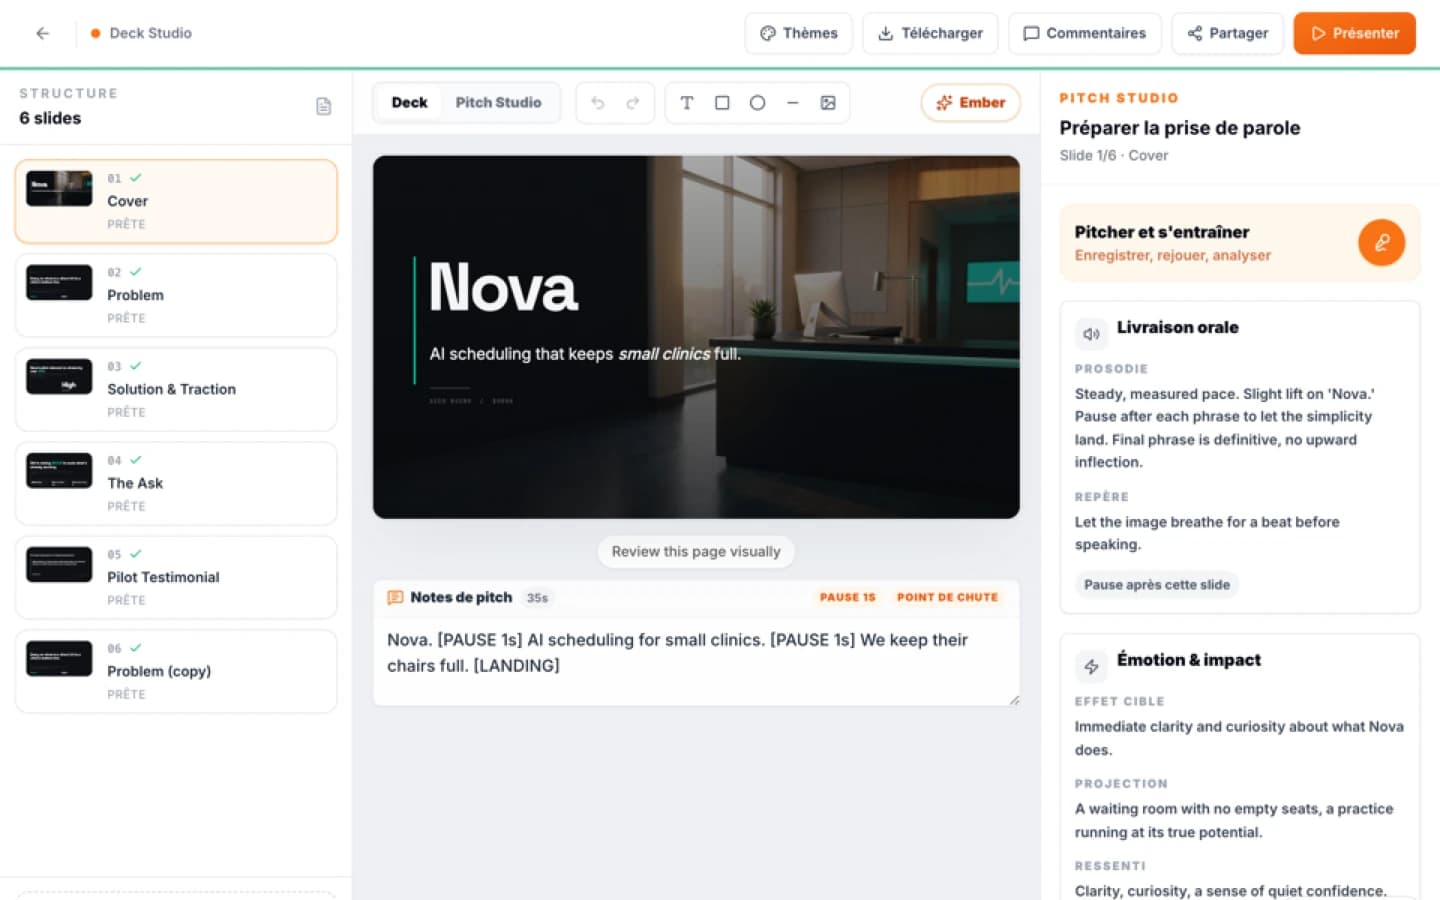
Ember Creationでは、変動しやすいユーザーレベルの制御プロンプトではなく、分離されたプロジェクトコンテキストから直接スライド資料やビジュアルアセットが構築されます。スライド資料はPowerPoint(.pptx)またはPDFにエクスポートされ、その他の7種類のアセット形式はPNGにエクスポートされます。生成処理は、漠然としたユーザー指示ではなく特定のプロジェクトライブラリを参照するため、事実は保持され、推定値は検証済みデータと区別され、完全な引用を欠く指標には明示的に概数記号が付与されます。資料の準備として、Emberには録音機能、タイマー、最大15分間のリハーサル診断を備えた専用のスピーキング練習ワークスペースが含まれており、プレゼンテーションの準備を特定の商談やナラティブファイルの範囲内に留めておくことができます。
企業のプレゼンテーション制作に向けた実用的なガードレール
Google WorkspaceではSlidesにおけるカスタム指示の管理者向け緊急停止スイッチが提供されていないため、ITおよびコンプライアンスの責任者は、代替となる管理上および手順上の制御を導入する必要があります。
- 組織部門ごとにアクセスを分離する: 自由形式の生成下書きによる規制リスクが低い部門にのみ、Geminiへのアクセスを制限します。一元的な制御機能が導入されるまでは、厳格なインサイダー情報、法務コンプライアンス、または進行中の合併を扱う部門を除外します。
- 機密ブリーフにIRMの適用を義務付ける: 機密性の高いDriveファイルに情報権利管理(IRM)ルールを適用し、アドホックなスライド作成時にGeminiがそれらのドキュメントを読み取ったり要約したりするのを自動的に防ぎます。
- 明確なプロンプト衛生ポリシーを確立する: 顧客名、APIキー、取引条件、機密の数値をカスタム指示のサイドバーに貼り付けることを、従業員に対して明確に禁止します。
- 重要度の高いプレゼンテーションを隔離する: 投資家向け資料、戦略的な取締役会用スライド、複数のクライアントが関わるアドバイザリーの成果物については、アセット、指標、ナラティブの枠組みが日々の個人的なメールやチャットのプロンプトから完全に遮断された専用のプロジェクトワークスペースを使用します。
出典
- Connexion à la console d'administration impossible
- Enterprise security controls for Gemini in Google Workspace
- As an administrator, I am unable to activate Ask Gemini.
- Google Workspace : les instructions personnalisées de Gemini arrivent dans Slides, Sheets et Gmail (déploiement dès le 2 septembre 2026) : source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S2
- Ember Création, artefacts visuels éditables
よくある質問
ミニ診断
ピッチデッキを診断する
内容、形式、効果について、最初の診断を受けられます。