
जैसा कि Google Workspace Updates ब्लॉग पोस्ट में दर्ज किया गया है, 2 सितंबर 2026 से शुरू हुए 15 दिनों के क्रमिक रोलआउट के तहत Google ने Google Slides, Sheets और Gmail में Gemini साइड पैनल के लिए स्थायी कस्टम निर्देश (custom instructions) पेश किए हैं। हालांकि यह अपडेट हर बार स्लाइड तैयार करते समय टोन, दर्शक और फॉर्मेटिंग से जुड़े दिशा-निर्देश दोबारा दर्ज करने की परेशानी को खत्म करता है, लेकिन यह डेटा गवर्नेंस की एक सीधी चुनौती भी पेश करता है: Google ने पुष्टि की है कि इस सुविधा के लिए कोई एडमिनिस्ट्रेटर नियंत्रण उपलब्ध नहीं है।
जब टीम के अलग-अलग सदस्य केंद्रीय निगरानी के बिना सीधे प्रेजेंटेशन सॉफ्टवेयर के भीतर स्थायी सिस्टम प्रॉम्प्ट कॉन्फ़िगर करते हैं, तो अक्सर सुविधा के आगे अनुपालन की अनदेखी हो जाती है। संवेदनशील क्लाइंट ब्रीफ, विलय मूल्यांकन (merger evaluations) या गोपनीय उत्पाद रोडमैप पर काम करने वाले संगठनों के लिए डेटा की गोपनीयता बनाए रखने हेतु इस सुविधा की सीमाओं को समझना बेहद आवश्यक है।
Gemini कस्टम निर्देशों में गवर्नेंस की कमियों को समझना
कस्टम निर्देश उपयोगकर्ताओं को ऐसी प्राथमिकताएं तय करने की अनुमति देते हैं जो समर्थित Workspace ऐप्लिकेशन्स में बाद के प्रत्येक जनरेटिव उत्तर को दिशा देती हैं। Google Slides में, टीम का कोई सदस्य Gemini को हमेशा कार्यकारी अधिकारियों के दृष्टिकोण से आउटपुट तैयार करने, विशिष्ट विवरणात्मक संरचना लागू करने, या किसी खास उद्योग की शब्दावली का पालन करने का निर्देश दे सकता है।
Google Workspace Updates ब्लॉग पोस्ट की आधिकारिक घोषणा के अनुसार, यह सुविधा उन सभी Google Workspace ग्राहकों के लिए उपलब्ध है जिनके पास Drive और Chat में Ask Gemini या Gmail, Sheets और Slides में Gemini साइड पैनल की पहुंच है। चूंकि एडमिनिस्ट्रेटर वैश्विक नीतियां निर्धारित नहीं कर सकते, निर्देश फ़ील्ड को अक्षम नहीं कर सकते, या यह जांच नहीं सकते कि उपयोगकर्ता इन फ़ील्ड में क्या लिख रहे हैं, इसलिए ये कस्टम निर्देश बिना प्रबंधन वाले शैडो प्रॉम्प्ट इंजीनियरिंग स्तर के रूप में कार्य करते हैं।
यह व्यवस्था दो अलग-अलग प्रशासनिक स्थितियां उत्पन्न करती है:
- Workspace व्यवस्थापक व्यापक Gemini सक्रियण और Drive फ़ाइल एक्सेस नीतियों पर अपना नियंत्रण बनाए रखते हैं।
- व्यक्तिगत उपयोगकर्ताओं को उन स्थायी दिशा-निर्देशों पर पूर्ण और अनियंत्रित स्वतंत्रता मिलती है जो यह तय करते हैं कि Gemini उनके व्यक्तिगत वर्कस्पेस में सामग्री का मसौदा और संपादन कैसे करेगा।
परिचालन जोखिम: संदर्भ का फैलाव और डेटा का आपस में मिलना
सहयोगात्मक व्यावसायिक वर्कफ़्लो में प्रेजेंटेशन सॉफ्टवेयर कभी भी अलग-थलग काम नहीं करता। बिक्री प्रतिनिधि, रणनीति प्रमुख और सलाहकार नियमित रूप से प्रतिस्पर्धी क्लाइंट खातों, अलग-अलग उत्पाद श्रेणियों और विभिन्न सुरक्षा स्तरों के बीच काम बदलते रहते हैं।
स्थायी कस्टम निर्देश किसी एक फ़ोल्डर या प्रेजेंटेशन तक सीमित रहने के बजाय उपयोगकर्ता के पूरे इंटरफ़ेस पर काम करते हैं। यह निरंतरता विशिष्ट परिचालन जोखिमों को जन्म देती है।
गोपनीय खातों के बीच संदर्भ का अनपेक्षित फैलाव
यदि किसी वित्तीय क्लाइंट के साथ काम करने वाला सलाहकार "रणनीतिक सिफारिशों को हमेशा हमारे लक्षित अधिग्रहण भागीदार के इर्द-गिर्द तैयार करें" जैसा कस्टम निर्देश जोड़ता है, तो किसी अन्य क्लाइंट के लिए असंबंधित प्रेजेंटेशन खोलते समय वह प्रॉम्प्ट समाप्त नहीं होता। चूंकि यह निर्देश Slides, Sheets और Gmail में बना रहता है, इसलिए Gemini उस पूर्वाग्रह को लागू करना जारी रखेगा, जिससे अनपेक्षित प्रेजेंटेशन में संवेदनशील सौदे की शब्दावली या गोपनीय संरचना सामने आ सकती है।
संवेदनशील जानकारी का अनजाने में उजागर होना
कर्मचारी अक्सर निर्देश फ़ील्ड को प्रोजेक्ट नोटबुक समझने की भूल कर बैठते हैं। जब उपयोगकर्ता मॉडल को कंपनी के तथ्य याद रखने के लिए बाध्य करने हेतु गैर-प्रकटीकरण समझौते (NDA) के विवरण, अप्रकाशित वित्तीय आंकड़े या ग्राहकों की सूचियां कस्टम निर्देशों में पेस्ट करते हैं, तो वे विवरण उस साइड पैनल में होने वाली हर बाद की बातचीत के साथ भेजे जाने वाले बैकग्राउंड प्रॉम्प्ट का हिस्सा बन जाते हैं।
ब्रांड और विनियामक मानकों से विचलन
एडमिन टेम्प्लेट की अनुपस्थिति में प्रत्येक कर्मचारी टोन और साक्ष्यों की अपनी व्याख्या स्वयं तय करता है। स्वास्थ्य सेवा या वित्तीय सेवाओं जैसे विनियमित क्षेत्रों में अनधिकृत अस्वीकरण (disclaimers), बिना जांचे गए दावे या परस्पर विरोधी मीट्रिक परिभाषाएं बिना किसी का ध्यान आकर्षित किए क्लाइंट प्रेजेंटेशन में आसानी से शामिल हो सकती हैं।
व्यवस्थापक क्या नियंत्रित कर सकते हैं और क्या नहीं
यद्यपि व्यवस्थापक सीधे कस्टम निर्देश डायलॉग को नियंत्रित नहीं कर सकते, लेकिन Google Workspace व्यापक बुनियादी ढांचा नियंत्रण प्रदान करता है जो आगे चलकर होने वाले जोखिमों को कम करने में मदद करते हैं। एंटरप्राइज सुरक्षा नियंत्रणों पर Google Workspace ब्लॉग के अनुसार, Gemini मुख्य Workspace टेनेंट सुरक्षा को अपनाता है, जिसका अर्थ है कि ग्राहक डेटा संगठन के भीतर गोपनीय रहता है और इसका उपयोग सार्वजनिक मॉडल को प्रशिक्षित करने के लिए नहीं किया जाता है।
प्रशासनिक नियंत्रण कहां समाप्त होता है और प्लेटफ़ॉर्म सुरक्षा उपाय कहां से शुरू होते हैं, इसे समझकर सुरक्षा प्रमुख व्यावहारिक सीमाएं तय कर सकते हैं।
| गवर्नेंस क्षेत्र | उपलब्ध व्यवस्थापक नियंत्रण | दायरा और सीमाएं |
|---|---|---|
| कस्टम निर्देश फ़ील्ड | कोई नहीं | उपयोगकर्ता बिना किसी एडमिन ऑडिट लॉग या अक्षम करने के विकल्प के स्वतंत्र रूप से निर्देश कॉन्फ़िगर करते हैं |
| सुविधा सक्रियण | संगठनात्मक इकाई टॉगल | व्यवस्थापक उपयोगकर्ता समूह या विभाग के अनुसार Gemini एक्सेस को पूरी तरह चालू या बंद कर सकते हैं |
| फ़ाइल पुनर्प्राप्ति एक्सेस | Drive ट्रस्ट नियम और DLP | मौजूदा उपयोगकर्ता अनुमतियों के आधार पर यह नियंत्रित करता है कि Gemini किन Drive फ़ाइलों को अनुक्रमित कर सकता है |
| संवेदनशील फ़ाइल अपवर्जन | IRM और क्लाइंट-साइड एन्क्रिप्शन | डाउनलोड, प्रिंट या कॉपी प्रतिबंध वाली फ़ाइलों को Gemini पुनर्प्राप्ति से बाहर रखा जाता है |
| प्रॉम्प्ट इतिहास ऑडिटिंग | Google Vault (केवल Gemini App) | Vault वर्कस्पेस साइड पैनल के भीतर चलाए गए प्रॉम्प्ट को निर्यात या ऑडिट नहीं कर सकता |
जैसा कि एंटरप्राइज सुरक्षा नियंत्रणों पर Google Workspace ब्लॉग में रेखांकित किया गया है, डेटा लॉस प्रिवेंशन (DLP) नीतियां जो सूचना अधिकार प्रबंधन (IRM) को लागू करती हैं, स्लाइड सामग्री तैयार करते समय Gemini को संरक्षित फ़ाइलों को पढ़ने से रोकती हैं। इसी तरह, क्लाइंट-साइड एन्क्रिप्शन (CSE) यह सुनिश्चित करता है कि एन्क्रिप्टेड डेटा जनरेटिव सहायकों के लिए पूरी तरह से अपठनीय बना रहे। हालांकि, Google Vault के माध्यम से ऑडिट लॉगिंग केवल स्टैंडअलोन Gemini ऐप पर लागू होती है; Workspace ऐप्स के भीतर मौजूद Gemini केंद्रीय प्रशासनिक निर्यात के लिए प्रॉम्प्ट इतिहास को संग्रहीत नहीं करता है।
Google Slides में नेटिव ड्राफ्टिंग बनाम स्कोप्ड प्रोजेक्ट वर्कस्पेस
Google Drive पर अत्यधिक निर्भर संगठनों के लिए नेटिव Gemini साइड पैनल निर्विवाद रूप से तेज़ वर्कफ़्लो प्रदान करता है। जैसा कि Google Slides उत्पाद अवलोकन और आधिकारिक Google Docs और Slides सहायता पृष्ठ पर बताया गया है, उपयोगकर्ता सीधे Drive स्रोतों से पूरी तरह से संपादन योग्य प्रस्तुतियां तैयार कर सकते हैं, जनरेट की गई रूपरेखा की समीक्षा कर सकते हैं, और रीयल-टाइम ब्राउज़र संपादन और टिप्पणियों का उपयोग करके सहयोग कर सकते हैं। उत्पादकता सुइट्स के बीच व्यापक पारिस्थितिकी तंत्र के अंतर का मूल्यांकन करने वाली टीमों के लिए, बिक्री टीमों के लिए PowerPoint Copilot बनाम Google Slides Gemini की तुलना यह समझने में उपयोगी संदर्भ प्रदान करती है कि नेटिव सुइट्स एकीकृत सहायक वर्कफ़्लो को कैसे संभालते हैं।
महत्वपूर्ण अंतर इस बात में निहित है कि संदर्भ का दायरा कैसे निर्धारित किया जाता है:
- सुइट-व्यापी व्यक्तिगत सहायक (Google Slides): प्रॉम्प्ट और कस्टम निर्देश व्यक्तिगत प्रोफ़ाइल स्तर पर रहते हैं। Gemini Drive में व्यापक उपयोगकर्ता अनुमतियों के आधार पर दस्तावेजों तक पहुंचता है, और यह सुनिश्चित करना पूरी तरह से उपयोगकर्ता पर निर्भर करता है कि निर्देश अलग-अलग प्रोजेक्ट के बीच टकराव न पैदा करें।
- समर्पित प्रोजेक्ट-आधारित प्रणालियां: विशिष्ट प्रोजेक्ट वर्कस्पेस के आधार पर डिज़ाइन किए गए प्लेटफ़ॉर्म स्रोत दस्तावेजों, विवरणात्मक नियमों और विज़ुअल आउटपुट को पूरी तरह से असाइनमेंट के अनुसार अलग रखते हैं, जिससे विभिन्न क्लाइंट्स का डेटा आपस में मिलने से बचता है।
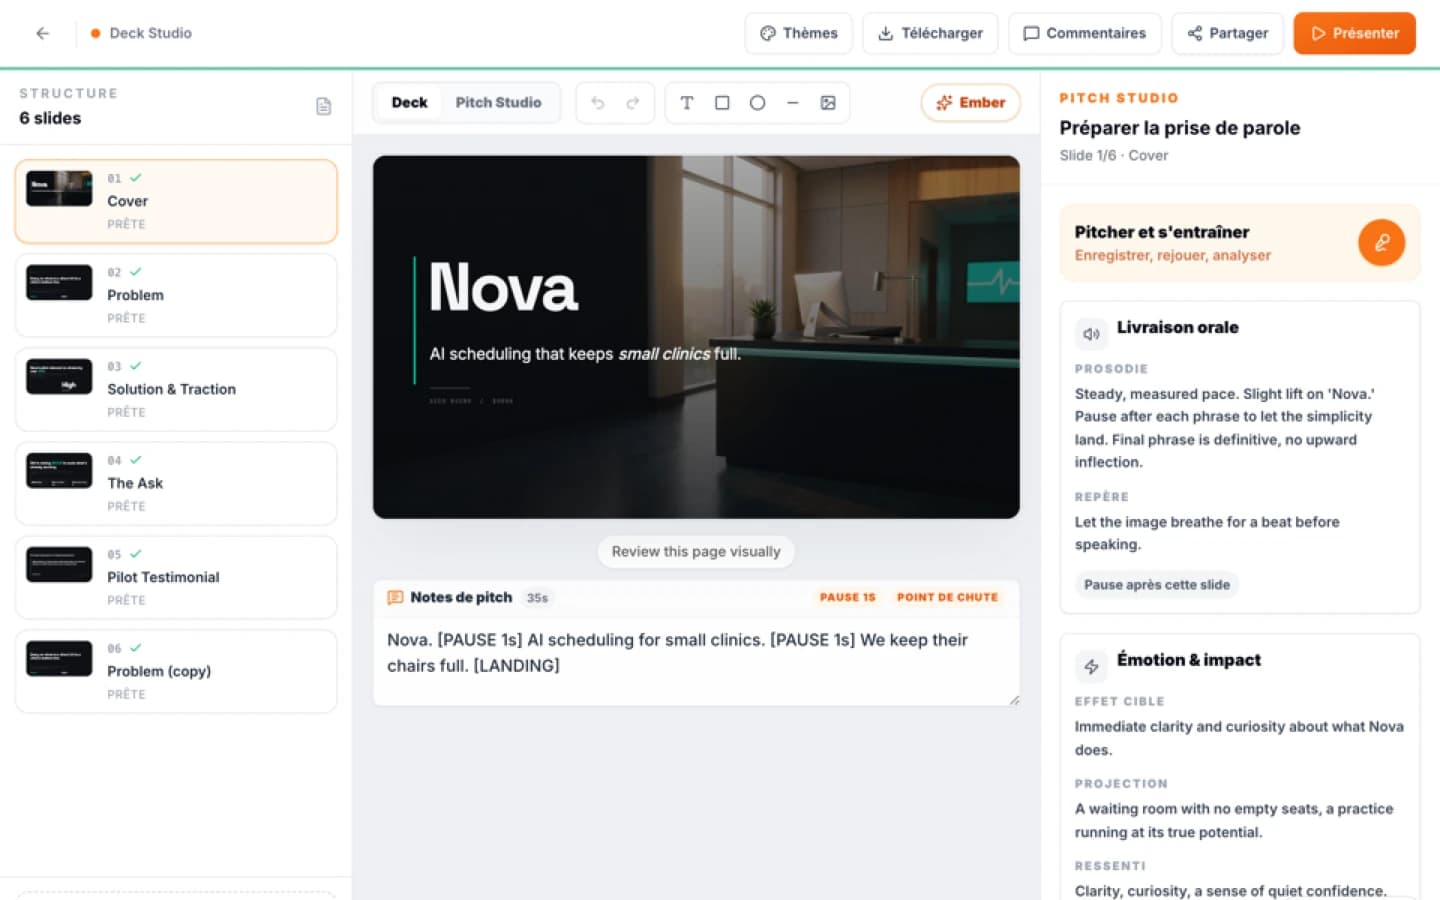
Ember Creation में, स्लाइड डेक और विज़ुअल संपत्तियां व्यक्तिगत स्तर के मुक्त प्रॉम्प्ट के बजाय पूरी तरह से पृथक प्रोजेक्ट संदर्भ से बनाई जाती हैं। डेक PowerPoint (.pptx) या PDF में निर्यात होते हैं, जबकि अन्य सात प्रकार की संपत्तियां PNG में निर्यात होती हैं। चूंकि जनरेशन प्रक्रिया सामान्य उपयोगकर्ता निर्देशों के बजाय विशिष्ट प्रोजेक्ट लाइब्रेरी को संदर्भित करती है, इसलिए तथ्य सुरक्षित रहते हैं, अनुमानों को सत्यापित डेटा से अलग पहचाना जाता है, और पूर्ण संदर्भ के अभाव वाले मेट्रिक्स को स्पष्ट रूप से सन्निकटन प्रतीक के साथ चिह्नित किया जाता है। प्रस्तुति की तैयारी के लिए Ember में 15 मिनट तक की रिकॉर्डिंग, टाइमर और पूर्वाभ्यास विश्लेषण के साथ एक समर्पित स्पीकिंग प्रैक्टिस वर्कस्पेस शामिल है, जिससे प्रस्तुति की तैयारी पूरी तरह से संबंधित सौदे या विवरणात्मक फ़ाइल के भीतर ही सीमित रहती है।
एंटरप्राइज प्रेजेंटेशन निर्माण के लिए व्यावहारिक सुरक्षा उपाय
चूंकि Google Workspace में Slides के भीतर कस्टम निर्देशों को बंद करने के लिए कोई प्रशासनिक स्विच नहीं है, इसलिए IT और अनुपालन प्रमुखों को निम्नलिखित प्रशासनिक और प्रक्रियात्मक नियंत्रण लागू करने चाहिए:
- संगठनात्मक इकाई के अनुसार एक्सेस विभाजित करें: Gemini का उपयोग केवल उन विभागों तक सीमित रखें जहां मुक्त रूप से सामग्री तैयार करने से विनियामक जोखिम कम से कम हो। जब तक केंद्रीय नियंत्रण उपलब्ध न हों, तब तक सख्त अंदरूनी जानकारी, कानूनी अनुपालन या सक्रिय विलय पर काम करने वाली इकाइयों को इससे बाहर रखें।
- गोपनीय ब्रीफ पर IRM अनिवार्य करें: संवेदनशील Drive फ़ाइलों पर सूचना अधिकार प्रबंधन नियम लागू करें ताकि अनौपचारिक स्लाइड निर्माण के दौरान Gemini उन दस्तावेजों को पढ़ने या उनका सारांश बनाने से स्वतः रुक जाए।
- स्पष्ट प्रॉम्प्ट स्वच्छता नीतियां बनाएं: कर्मचारियों को कस्टम निर्देश साइडबार में ग्राहकों के नाम, API कुंजियां, सौदे की शर्तें या गोपनीय आंकड़े पेस्ट करने से स्पष्ट रूप से प्रतिबंधित करें।
- उच्च जोखिम वाली प्रस्तुतियों को अलग रखें: निवेशक सामग्री, रणनीतिक बोर्ड डेक या बहु-ग्राहक सलाहकार डिलीवरी के लिए समर्पित प्रोजेक्ट वर्कस्पेस का उपयोग करें, जहां संपत्तियां, मेट्रिक्स और विवरणात्मक रूपरेखा दैनिक व्यक्तिगत ईमेल और चैट प्रॉम्प्ट से पूरी तरह अलग रहें।
स्रोत
- Connexion à la console d'administration impossible
- Enterprise security controls for Gemini in Google Workspace
- As an administrator, I am unable to activate Ask Gemini.
- Google Workspace : les instructions personnalisées de Gemini arrivent dans Slides, Sheets et Gmail (déploiement dès le 2 septembre 2026) : source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S2
- Ember Création, artefacts visuels éditables
अक्सर पूछे जाने वाले प्रश्न
मिनी ऑडिट
अपना पिच डेक जाँचें
सार, रूप और प्रभाव का प्रारंभिक निदान पाएँ।