
Adquirir bases de datos de contactos comerciales no traslada la responsabilidad regulatoria al proveedor. Conforme a las normas europeas de protección de datos, una empresa que adquiere o arrienda licencias de datos de prospectos de terceros sigue siendo directamente responsable de la validez del consentimiento subyacente y de la licitud de la recopilación de los datos. Cuando un proveedor recurre a formularios de suscripción engañosos o a cadenas de recopilación sin verificar, la organización compradora se expone a sanciones administrativas por utilizar esos contactos en sus campañas.
Las organizaciones que desarrollan canales de prospección externa suelen asumir que las garantías contractuales de los intermediarios de datos las protegen frente a posibles medidas sancionadoras. Sin embargo, las recientes resoluciones de las autoridades de control confirman lo contrario. La diligencia debida sobre el origen de los datos es una necesidad operativa, no una salvaguarda opcional.
El requerimiento a Solocal: por qué la responsabilidad del comprador no se puede eludir por contrato
El 24 de septiembre de 2026, la autoridad francesa de protección de datos (CNIL) publicó el cierre del requerimiento contra Solocal Marketing Services, basándose en la deliberación SAN-2026-012 adoptada el 17 de septiembre de 2026, en el portal oficial de resoluciones de la CNIL. Esta decisión siguió a una sanción de 900.000 euros impuesta en mayo de 2025 por deficiencias relacionadas con la recogida y la acreditación del consentimiento de las personas destinatarias de campañas de prospección comercial, según se detalla en el expediente del procedimiento de Solocal ante la CNIL.
Solocal adquiría datos de prospectos procedentes de intermediarios de datos externos y de editores de sitios web de concursos y pruebas de productos, conocidos como recolectores iniciales, y utilizaba esos registros para llevar a cabo operaciones de prospección en nombre de clientes anunciantes. La autoridad reguladora determinó que el diseño engañoso de los formularios utilizados por estos intermediarios impedía que los usuarios otorgaran un consentimiento libre e inequívoco.
Para dar cumplimiento al requerimiento, Solocal implantó un sistema de verificación interna que combina el análisis automatizado de los formularios de recopilación de los socios con la revisión humana. Aunque la CNIL dio por cerrado el requerimiento tras constatar que estas mejoras procesales resultaban satisfactorias cuando se aplicaban de forma rigurosa, el regulador reiteró expresamente un principio fundamental: la empresa adquirente sigue siendo plenamente responsable de la validez de los consentimientos recabados en su nombre por socios externos. Si un formulario de recogida no válido o engañoso elude los controles internos, la responsabilidad recae de lleno en la empresa que utiliza esos registros.
Este criterio regulatorio desmonta la creencia de que una cláusula de indemnización del proveedor protege una campaña de marketing de captación. Para cualquier comprador que adquiera bases de datos de contactos, la negligencia de un socio se convierte de manera directa en un riesgo de cumplimiento propio.
Normas de recopilación indirecta: la obligación de transparencia en un plazo de treinta días
Cuando los datos de los prospectos no se recaban directamente del interesado, las organizaciones se rigen por las estrictas normas de la recopilación indirecta. Conforme a las directrices publicadas el 29 de julio de 2019 en la guía de la CNIL sobre la información a las personas y la transparencia, los responsables del tratamiento que obtengan registros a través de socios, intermediarios de datos o fuentes accesibles al público deben informar a la persona interesada a la mayor brevedad. Esta comunicación debe realizarse a más tardar en el momento del primer contacto y, en todo caso, antes de que transcurra un mes desde la obtención de los datos.
Este aviso de recopilación indirecta debe incluir varios aspectos específicos:
- La identidad y los datos de contacto del responsable del tratamiento.
- Los fines precisos y la base jurídica del tratamiento.
- Las categorías de datos personales tratados y su plazo de conservación.
- La procedencia exacta de los datos, indicando de forma explícita si tienen su origen en fuentes de acceso público.
- Las instrucciones para que el destinatario pueda ejercer sus derechos de acceso, rectificación y oposición.
Asimismo, según el criterio de la CNIL del 5 de diciembre de 2022 relativo a la venta de ficheros de clientes y prospectos, el aviso de transparencia debe precisar el nombre comercial exacto de la empresa que vendió o cedió el fichero de contactos. Cada mensaje de prospección, con independencia del canal utilizado, debe ofrecer un mecanismo sencillo y directo para que la persona pueda negarse a recibir más comunicaciones.
Si bien en la prospección entre empresas (B2B) en diversas partes de Europa es posible fundamentar el tratamiento en el interés legítimo conforme al artículo 6, apartado 1, letra f), del Reglamento General de Protección de Datos (RGPD) en lugar de requerir un consentimiento previo estricto, esa flexibilidad solo resulta aplicable si la comunicación guarda relación directa con la función profesional del destinatario. Dicha excepción no exime de la obligación de transparencia: el primer contacto debe especificar dónde se obtuvo el correo electrónico o el número de teléfono profesional y facilitar el ejercicio inmediato del derecho de oposición.
Auditoría de la cadena de suministro de datos de socios
Evaluar a un proveedor externo de datos exige examinar los mecanismos precisos de sus prácticas de recopilación, en lugar de aceptar meras afirmaciones comerciales genéricas. Los responsables comerciales orientados a la prospección externa que trabajan con los marcos descritos en las guías de Knowledge para ventas deben someter a los posibles proveedores de datos a criterios técnicos y procesales verificables.
| Área de diligencia debida | Requisito de verificación | Indicador de cumplimiento |
|---|---|---|
| Formatos iniciales de recopilación | Inspección directa de los formularios de los editores y los flujos de interfaz | Casillas de verificación inequívocas, ausencia de selecciones premarcadas, listados claros de socios |
| Trazabilidad del origen | Metadatos detallados para cada contacto exportado | Registro temporal de origen documentado, dominio de procedencia y método de recopilación explícito |
| Pertinencia del cargo B2B | Verificación de dominios corporativos y cargos profesionales | Datos limitados al ámbito profesional, con exclusión de dominios de correo electrónico personal |
| Gestión de exclusiones | Sincronización con registros globales de no contactar | Exclusión activa de perfiles que han solicitado la baja y tramitación automatizada de solicitudes de eliminación |
Al adquirir listas de prospección en frío, la postura operativa más prudente consiste en asumir que la documentación de cumplimiento del proveedor podría no superar una auditoría externa. Si el proveedor no puede aportar capturas de pantalla de interfaces de captura activas, registros claros con marcas de tiempo del consentimiento o fuentes públicas verificadas para las direcciones profesionales, integrar esos ficheros en un CRM en producción genera un riesgo operativo inmediato.
Puesta en marcha de una ingesta responsable de datos
Comprar listas constituye solo la primera mitad de la cadena de riesgo; la segunda mitad se produce cuando esos contactos se incorporan a flujos de trabajo activos de prospección. Los equipos de operaciones de ventas que importan hojas de cálculo externas a menudo distribuyen registros sin auditar en secuencias automatizadas, lo que provoca caídas de entregabilidad y reclamaciones ante los reguladores.
Los equipos que llevan a cabo acciones de prospección directa deben aplicar restricciones técnicas rigurosas en sus flujos de adquisición:
- Verificar el origen antes de importar: al importar archivos CSV o Excel procedentes de directorios externos, compruebe que el atributo de origen se conserve a nivel de contacto. Si una dirección procede de un registro mercantil exportado, ese registro específico debe mencionarse en el primer correo electrónico de contacto.
- Centralizar la exclusión global: las solicitudes de baja deben aplicarse permanentemente en todos los canales. Cuando un contacto solicita no recibir comunicaciones, el sistema de exclusión debe bloquear esa dirección de correo electrónico, el dominio raíz y el perfil de redes sociales para futuras campañas.
- Auditar la antigüedad y relevancia de los datos: conservar datos de contactos inactivos que no responden a lo largo de los años genera responsabilidades regulatorias sin aportar ningún beneficio comercial. Los calendarios de conservación deben identificar y señalar de manera sistemática los registros inactivos para su revisión.
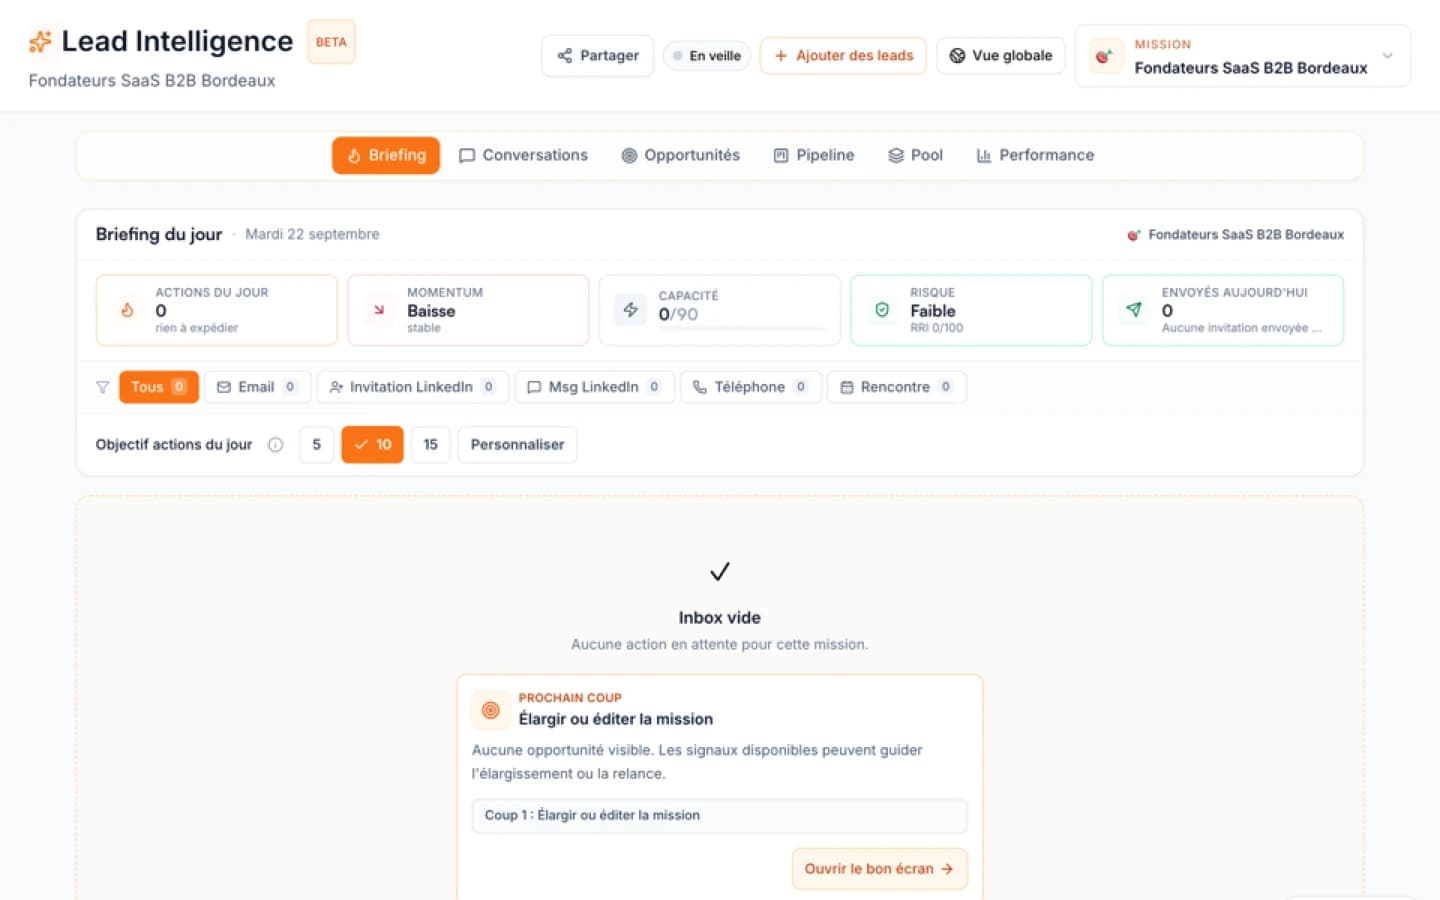
En Ember, la gestión de listas y la inteligencia de adquisición reflejan esta distribución de responsabilidades. De acuerdo con las condiciones de los datos de prospectos de Ember Lead Intelligence, actualizadas el 26 de octubre de 2026, los usuarios clientes actúan como responsables independientes del tratamiento que configuran sus misiones, eligen a sus destinatarios y determinan los canales de mensajería con base en el interés legítimo.
Los equipos que importan archivos externos en Ember pueden cargar listas en formato CSV o Excel de hasta 3.500 filas, 10 megabytes y 200 columnas, procesadas en lotes de 500 contactos. En lugar de activar automatizaciones desatendidas, los mensajes de prospección requieren confirmación y programación manuales por diseño, con una ventana de cancelación de diez segundos antes de su envío.
Cuando se añade un prospecto a la lista de no contactar dentro de Ember, se cancelan las acciones y seguimientos pendientes, se detiene la monitorización y se bloquean las futuras entregas a esa dirección de correo electrónico, dominio o perfil de LinkedIn. Los datos se conservan durante el periodo activo de la misión, respaldados por una auditoría interna diaria que alerta a los administradores del equipo sobre aquellos registros de prospectos con los que no se haya mantenido contacto durante más de tres años.
Comprar listas de prospectos es, en el fondo, una decisión de cadena de suministro. Las organizaciones comerciales de alto rendimiento no consideran a los intermediarios de datos como un escudo legal, sino como proveedores cuyas prácticas de recopilación determinan directamente la situación regulatoria de la empresa. Verificar el origen de los datos y mantener una transparencia estricta en el primer contacto sigue siendo la única estrategia sostenible para escalar las conversaciones de prospección.
Fuentes
- CNIL, clôture de l'injonction Solocal Marketing Services (septembre 2026) : l'acheteur de données reste responsable du consentement recueilli par ses partenaires: source S1
- CNIL, informer les personnes et assurer la transparence: source S1
- CNIL, vente de fichiers clients : les règles: source S2
- Page publique Lead Intelligence : reçu S8
- Page juridique données prospects : reçu S9
Preguntas frecuentes
Diagnóstico gratuito
Pruebe su archivo comercial
Arrastre un Excel o un CSV y compruebe su preparación sin enviar sus filas a Ember.