
व्यावसायिक संपर्क डेटाबेस खरीदने से विनियामक जवाबदेही विक्रेता को हस्तांतरित नहीं होती है। यूरोपीय डेटा संरक्षण मानकों के तहत, तीसरे पक्ष के संभावित ग्राहकों (प्रॉस्पेक्ट्स) का डेटा खरीदने या उसका लाइसेंस लेने वाला उद्यम मूल सहमति की वैधता और डेटा संग्रह की वैधता के लिए सीधे तौर पर उत्तरदायी रहता है। जब कोई विक्रेता भ्रामक ऑप्ट-इन फ़ॉर्म या असत्यापित संग्रह शृंखलाओं पर निर्भर करता है, तो अपने अभियानों में उन संपर्कों का उपयोग करने पर खरीदारी करने वाले संगठन को विनियामक प्रवर्तन कार्रवाई का सामना करना पड़ता है।
आउटबाउंड पाइपलाइन बनाने वाले संगठन अक्सर यह मान लेते हैं कि डेटा ब्रोकरों के साथ किए गए अनुबंधीय आश्वासन उन्हें आगे होने वाली प्रवर्तन कार्रवाई से बचा लेंगे। डेटा संरक्षण प्राधिकरणों द्वारा हाल ही में की गई प्रवर्तन कार्रवाइयां इसके बिल्कुल विपरीत पुष्टि करती हैं। डेटा के स्रोत की गहन जांच (ड्यू डिलिजेंस) एक परिचालन आवश्यकता है, कोई वैकल्पिक सुरक्षा उपाय नहीं।
Solocal निषेधाज्ञा: अनुबंध के ज़रिए खरीदार की जवाबदेही से क्यों नहीं बचा जा सकता
24 सितंबर 2026 को, फ़्रांसीसी डेटा संरक्षण प्राधिकरण (CNIL) ने 17 सितंबर 2026 को अपनाए गए निर्णय SAN-2026-012 के आधार पर, Solocal Marketing Services के ख़िलाफ़ जारी निषेधाज्ञा को समाप्त करने की घोषणा CNIL के आधिकारिक प्रवर्तन पोर्टल पर प्रकाशित की। यह निर्णय मई 2025 में लगाए गए 900,000 यूरो के जुर्माने के बाद आया था, जो वाणिज्यिक पूर्वेक्षण (प्रॉस्पेक्टिंग) अभियानों द्वारा लक्षित व्यक्तियों की सहमति के संग्रह और उसे प्रदर्शित करने से जुड़ी विफलताओं के कारण लगाया गया था, जैसा कि CNIL की Solocal कार्यवाही के रिकॉर्ड में विस्तृत रूप से बताया गया है।
Solocal ने तीसरे पक्ष के डेटा ब्रोकरों और प्रतियोगिता तथा उत्पाद-परीक्षण वेबसाइटों के प्रकाशकों (जिन्हें प्रारंभिक संग्रहकर्ता कहा जाता है) से प्रॉस्पेक्ट डेटा प्राप्त किया था, और उन रिकॉर्डों का उपयोग विज्ञापनदाता ग्राहकों की ओर से प्रॉस्पेक्टिंग संचालन चलाने के लिए किया था। विनियामक प्राधिकरण ने निर्धारित किया कि इन डेटा ब्रोकरों द्वारा लागू किए गए भ्रामक फ़ॉर्म लेआउट ने उपयोगकर्ताओं को स्वतंत्र और स्पष्ट सहमति देने से रोक दिया था।
निषेधाज्ञा के समाधान के लिए, Solocal ने एक आंतरिक सत्यापन प्रणाली स्थापित की, जिसमें साझेदार संग्रह फ़ॉर्म के स्वचालित विश्लेषण को मानवीय समीक्षा के साथ जोड़ा गया। हालांकि CNIL ने इन प्रक्रियात्मक सुधारों को पूरी तरह से लागू किए जाने पर संतोषजनक पाते हुए निषेधाज्ञा को समाप्त कर दिया, लेकिन नियामक ने स्पष्ट रूप से एक मौलिक सिद्धांत को दोहराया: बाहरी साझेदारों द्वारा अपनी ओर से एकत्र की गई सहमतियों की वैधता के लिए अधिग्रहण करने वाली कंपनी पूरी तरह से ज़िम्मेदार रहती है। यदि कोई अमान्य या भ्रामक संग्रह फ़ॉर्म आंतरिक नियंत्रणों से बचकर निकल जाता है, तो इसकी सीधी ज़िम्मेदारी उन रिकॉर्डों का उपयोग करने वाले उद्यम पर होती है।
यह विनियामक रुख इस धारणा को पूरी तरह खारिज करता है कि विक्रेता की क्षतिपूर्ति खंड (इंडेम्निफिकेशन क्लॉज़) किसी आउटबाउंड मार्केटिंग अभियान की रक्षा कर सकता है। संपर्क डेटाबेस प्राप्त करने वाले किसी भी खरीदार के लिए, साझेदार की लापरवाही सीधे खरीदार के अनुपालन जोखिम का कारण बन जाती है।
अप्रत्यक्ष डेटा संग्रह के नियम: तीस दिनों का पारदर्शिता अधिदेश
जब संभावित ग्राहक का डेटा सीधे उस व्यक्ति से एकत्र नहीं किया जाता है, तो संगठन अप्रत्यक्ष संग्रह के सख्त नियमों के तहत काम करते हैं। व्यक्तियों को सूचित करने और पारदर्शिता सुनिश्चित करने पर CNIL के दिशा-निर्देश के तहत, जो 29 जुलाई 2019 को जारी किए गए थे, साझेदारों, डेटा ब्रोकरों या सार्वजनिक रूप से सुलभ स्रोतों के माध्यम से रिकॉर्ड प्राप्त करने वाले डेटा नियंत्रकों को संबंधित व्यक्ति को यथाशीघ्र सूचित करना अनिवार्य है। यह सूचना अधिक से अधिक पहले संवाद के दौरान और डेटा प्राप्त करने के एक महीने के भीतर दी जानी चाहिए।
अप्रत्यक्ष संग्रह की इस सूचना में कई विशिष्ट विवरण शामिल होने चाहिए:
- डेटा नियंत्रक की पहचान और संपर्क विवरण।
- डेटा प्रोसेसिंग के सटीक उद्देश्य और कानूनी आधार।
- प्रोसेस किए गए व्यक्तिगत डेटा की श्रेणियां और उनकी प्रतिधारण अवधि।
- डेटा का विशिष्ट स्रोत, जिसमें स्पष्ट रूप से यह बताया गया हो कि क्या यह सार्वजनिक रूप से उपलब्ध स्रोतों से प्राप्त हुआ है।
- प्राप्तकर्ता अपने डेटा तक पहुंच, सुधार और आपत्ति जताने के अधिकारों का उपयोग कैसे कर सकता है, इस बारे में निर्देश।
इसके अतिरिक्त, ग्राहक प्रॉस्पेक्ट फ़ाइलों की बिक्री के संबंध में 5 दिसंबर 2022 के CNIL के दिशा-निर्देशों के अनुसार, पारदर्शिता नोटिस में संपर्क फ़ाइल बेचने या स्थानांतरित करने वाली कंपनी का सटीक व्यावसायिक नाम स्पष्ट रूप से दर्ज होना चाहिए। प्रत्येक आउटबाउंड संदेश, चाहे वह किसी भी चैनल के माध्यम से भेजा गया हो, व्यक्ति को आगे के संचार से इनकार करने के लिए एक सरल और सीधा तंत्र प्रदान करना चाहिए।
यद्यपि यूरोप के कुछ हिस्सों में व्यवसाय-से-व्यवसाय (B2B) आउटरीच सामान्य डेटा संरक्षण विनियमन (GDPR) के अनुच्छेद 6(1)(f) के तहत पूर्व ऑप्ट-इन सहमति के बजाय वैध हित (लेजििटमेट इंटरेस्ट) के कानूनी आधार पर निर्भर कर सकता है, लेकिन यह छूट केवल तभी लागू होती है जब संचार सीधे प्राप्तकर्ता की व्यावसायिक भूमिका से संबंधित हो। यह पारदर्शिता के अधिदेश को समाप्त नहीं करता है: पहले संपर्क में यह खुलासा करना अनिवार्य है कि पेशेवर ईमेल या टेलीफ़ोन नंबर कहाँ से प्राप्त किया गया था, और आपत्ति जताने का तत्काल अधिकार प्रदान करना ज़रूरी है।
पार्टनर डेटा आपूर्ति शृंखला का ऑडिट करना
किसी बाहरी डेटा विक्रेता का मूल्यांकन करते समय सामान्य विपणन दावों को स्वीकार करने के बजाय उनकी संग्रह प्रक्रियाओं की सटीक कार्यप्रणाली की जांच करना आवश्यक है। बिक्री के लिए Knowledge मार्गदर्शिकाएँ में उल्लिखित रूपरेखाओं के साथ काम करने वाले आउटबाउंड बिक्री प्रमुखों को संभावित डेटा आपूर्तिकर्ताओं को सत्यापन योग्य तकनीकी और प्रक्रियात्मक मानदंडों पर परखना चाहिए।
| उचित सावधानी का क्षेत्र | सत्यापन की आवश्यकता | अनुपालन संकेतक |
|---|---|---|
| प्रारंभिक संग्रह प्रारूप | प्रकाशक के फ़ॉर्म और इंटरफ़ेस प्रवाह का प्रत्यक्ष निरीक्षण | स्पष्ट चेकबॉक्स, पहले से टिक किए गए विकल्पों की अनुपस्थिति, स्पष्ट साझेदार सूचियां |
| स्रोत की खोजयोग्यता (ट्रेसेबिलिटी) | निर्यात किए गए प्रत्येक लीड के लिए विस्तृत मेटाडेटा | प्रमाणित मूल टाइमस्टैम्प, डोमेन स्रोत और स्पष्ट संग्रह पद्धति |
| B2B भूमिका की प्रासंगिकता | कॉर्पोरेट डोमेन और पेशेवर पदों का सत्यापन | व्यक्तिगत ईमेल डोमेन को छोड़कर, केवल व्यावसायिक संदर्भ तक सीमित डेटा |
| संपर्कों को बाहर रखने (सप्रेशन) का प्रबंधन | वैश्विक डू-नॉट-कॉन्टैक्ट रजिस्ट्रियों के साथ सिंक्रोनाइज़ेशन | ऑप्ट-आउट की गई प्रोफ़ाइलों का सक्रिय बहिष्कार और स्वचालित निष्कासन अनुरोध |
कोल्ड सूचियां खरीदते समय, सबसे सुरक्षित परिचालन रुख यह मानकर चलना है कि विक्रेता के अनुपालन दस्तावेज़ किसी बाहरी ऑडिट में विफल हो सकते हैं। यदि प्रदाता सक्रिय कैप्चर इंटरफ़ेस के नमूना स्क्रीनशॉट, सहमति टाइमस्टैम्प के स्पष्ट लॉग या पेशेवर पतों के लिए सत्यापित सार्वजनिक स्रोत प्रस्तुत नहीं कर सकता है, तो उन फ़ाइलों को किसी सक्रिय CRM में शामिल करना तत्काल परिचालन जोखिम पैदा करता है।
ज़िम्मेदार डेटा अंतर्ग्रहण को परिचालन में लागू करना
सूचियां प्राप्त करना जोखिम की शृंखला का केवल पहला हिस्सा है; दूसरा हिस्सा तब सामने आता है जब वे संपर्क सक्रिय आउटबाउंड वर्कफ़्लो में प्रवेश करते हैं। बाहरी स्प्रेडशीट आयात करने वाली बिक्री संचालन टीमें अक्सर स्वचालित अनुक्रमों में असत्यापित रिकॉर्ड जोड़ देती हैं, जिससे ईमेल डिलीवरी में भारी गिरावट आती है और विनियामक शिकायतें शुरू हो जाती हैं।
लक्षित आउटरीच संचालित करने वाली टीमों को अपने डेटा अधिग्रहण वर्कफ़्लो पर सख्त तकनीकी सीमाएं लागू करनी चाहिए:
- आयात करने से पहले स्रोत की पुष्टि करें: बाहरी निर्देशिकाओं से CSV या Excel फ़ाइलें आयात करते समय, यह सत्यापित करें कि संपर्क स्तर पर स्रोत विशेषता सुरक्षित रखी गई है। यदि कोई पता निर्यात की गई कंपनी रजिस्ट्री से प्राप्त होता है, तो पहले आउटरीच ईमेल में उस विशिष्ट रजिस्ट्री का नाम दिया जाना चाहिए।
- वैश्विक बहिष्करण (सप्रेशन) को केंद्रीकृत करें: ऑप्ट-आउट अनुरोध हर चैनल पर स्थायी रूप से लागू होने चाहिए। जब कोई संपर्क हटाए जाने का अनुरोध करता है, तो बहिष्करण प्रणाली को उस ईमेल पते, मूल डोमेन और सोशल प्रोफ़ाइल को भविष्य के अभियानों से रोक देना चाहिए।
- डेटा की आयु और प्रासंगिकता का ऑडिट करें: वर्षों तक निष्क्रिय और अनुत्तरदायी संपर्क डेटा को बनाए रखने से बिना किसी व्यावसायिक लाभ के विनियामक देनदारियां उत्पन्न होती हैं। डेटा प्रतिधारण नीतियों को व्यवस्थित रूप से पहचान करनी चाहिए और समीक्षा के लिए निष्क्रिय रिकॉर्ड को सामने लाना चाहिए।
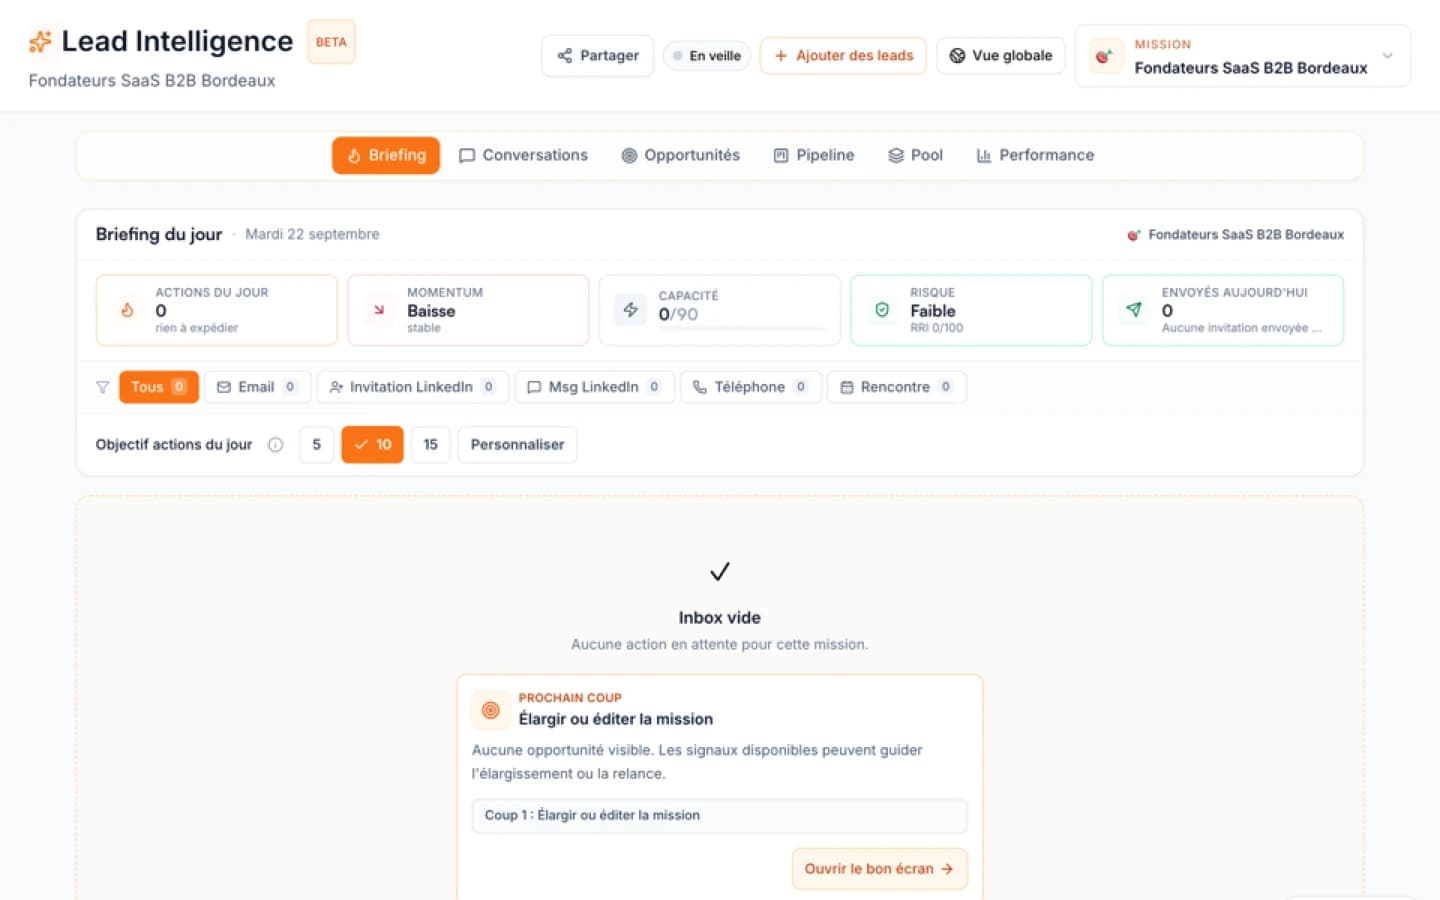
Ember में, सूची प्रबंधन और अधिग्रहण बुद्धिमत्ता ज़िम्मेदारी के इसी विभाजन को दर्शाती है। 26 अक्टूबर 2026 को अपडेट की गई Ember Lead Intelligence प्रॉस्पेक्ट डेटा शर्तें के अनुसार, क्लाइंट उपयोगकर्ता स्वतंत्र डेटा नियंत्रक के रूप में कार्य करते हैं जो अपने मिशन को कॉन्फ़िगर करते हैं, अपने लक्ष्यों का चयन करते हैं और वैध हित के तहत संदेश चैनलों का निर्धारण करते हैं।
Ember में बाहरी फ़ाइलें आयात करने वाली टीमें 3,500 पंक्तियों, 10 मेगाबाइट और 200 कॉलम तक की CSV या Excel सूचियां अपलोड कर सकती हैं, जिन्हें 500 संपर्कों के बैच में संसाधित किया जाता है। अनियंत्रित स्वचालन शुरू करने के बजाय, आउटरीच संदेशों को भेजने से पहले मैन्युअल पुष्टि और शेड्यूलिंग की आवश्यकता होती है, जिसमें भेजने से पहले दस सेकंड की रद्दीकरण विंडो दी जाती है।
जब किसी प्रॉस्पेक्ट को Ember के भीतर डू-नॉट-कॉन्टैक्ट सूची में जोड़ा जाता है, तो लंबित कार्रवाइयां और फ़ॉलो-अप रद्द कर दिए जाते हैं, निगरानी रुक जाती है, और उस ईमेल पते, डोमेन या LinkedIn प्रोफ़ाइल पर भविष्य के वितरण अवरुद्ध हो जाते हैं। डेटा को मिशन की सक्रिय अवधि तक बनाए रखा जाता है, जिसे एक आंतरिक दैनिक ऑडिट जांच द्वारा समर्थित किया जाता है जो टीम प्रशासकों को ऐसे प्रॉस्पेक्ट रिकॉर्ड के बारे में सचेत करती है जिनसे तीन से अधिक वर्षों से कोई संपर्क नहीं हुआ है।
प्रॉस्पेक्ट सूचियां खरीदना मूल रूप से एक आपूर्ति शृंखला से जुड़ा निर्णय है। उच्च प्रदर्शन करने वाले आउटबाउंड संचालन डेटा ब्रोकरों को कानूनी ढाल के रूप में नहीं, बल्कि ऐसे आपूर्तिकर्ताओं के रूप में देखते हैं जिनकी संग्रह पद्धतियां सीधे तौर पर कंपनी की विनियामक स्थिति को तय करती हैं। स्रोत की प्रामाणिकता को सत्यापित करना और पहले संपर्क पर पारदर्शी प्रकटीकरण बनाए रखना ही आउटबाउंड बातचीत को सुरक्षित रूप से बढ़ाने की एकमात्र पुख्ता रणनीति है।
स्रोत
- CNIL, clôture de l'injonction Solocal Marketing Services (septembre 2026) : l'acheteur de données reste responsable du consentement recueilli par ses partenaires: source S1
- CNIL, informer les personnes et assurer la transparence: source S1
- CNIL, vente de fichiers clients : les règles: source S2
- Page publique Lead Intelligence : reçu S8
- Page juridique données prospects : reçu S9
अक्सर पूछे जाने वाले प्रश्न
मुफ़्त डायग्नोस्टिक
अपनी सेल्स फ़ाइल जाँचें
कोई Excel या CSV डालें और उसकी पंक्तियाँ Ember को भेजे बिना उसकी तैयारी जाँचें।