
Mit dem schrittweisen, 15-tägigen Rollout ab dem 2. September 2026 hat Google persistente benutzerdefinierte Anweisungen (Custom Instructions) im Gemini-Seitenbereich von Google Slides, Sheets und Gmail eingeführt, wie im Blogbeitrag zu den Google Workspace Updates dokumentiert ist. Dieses Update erspart zwar das wiederholte Eingeben von Vorgaben zu Tonalität, Zielgruppe und Formatierung bei jeder Foliengenerierung, bringt jedoch ein unmittelbares Problem für die Data Governance mit sich: Google hat bestätigt, dass es für diese Funktion keine Administratorsteuerung gibt.
Wenn einzelne Teammitglieder persistente System-Prompts direkt in der Präsentationssoftware ohne zentrale Aufsicht konfigurieren, verdrängt Bequemlichkeit häufig die Compliance. Für Unternehmen, die vertrauliche Kundenbriefings, Fusionsprüfungen oder geschützte Produkt-Roadmaps verwalten, ist das Verständnis der Grenzen dieser Funktion entscheidend, um die Vertraulichkeit von Daten zu gewährleisten.
Die Governance-Lücke bei den benutzerdefinierten Anweisungen in Gemini verstehen
Benutzerdefinierte Anweisungen ermöglichen es Anwendern, Präferenzen festzulegen, die jede nachfolgende generative Antwort in den unterstützten Workspace-Anwendungen prägen. In Google Slides kann ein Teammitglied Gemini anweisen, Ausgaben stets für Führungskräfte aufzubereiten, bestimmte Erzählstrukturen anzuwenden oder eine spezifische Branchensprache zu nutzen.
Laut der offiziellen Ankündigung im Blogbeitrag zu den Google Workspace Updates steht die Funktion allen Google Workspace-Kunden zur Verfügung, die Zugriff auf „Ask Gemini“ in Drive und Chat oder auf den Gemini-Seitenbereich in Gmail, Sheets und Slides haben. Da Administratoren weder globale Richtlinien festlegen noch das Anweisungsfeld deaktivieren oder einsehen können, was Nutzer dort eingeben, fungieren benutzerdefinierte Anweisungen als unkontrollierte Ebene eines Schatten-Prompt-Engineerings.
Daraus ergeben sich zwei unterschiedliche administrative Realitäten:
- Workspace-Administratoren behalten die Kontrolle über die allgemeine Aktivierung von Gemini sowie über die Zugriffsrichtlinien für Drive-Dateien.
- Einzelne Nutzer verfügen über die vollständige, unbeaufsichtigte Autonomie über die persistenten Steuerungsregeln, nach denen Gemini Inhalte auf ihren persönlichen Workspace-Oberflächen entwirft und überarbeitet.
Die betrieblichen Risiken: Kontextübertrag und Kreuzkontamination
In kollaborativen Unternehmensabläufen steht Präsentationssoftware selten isoliert da. Vertriebsmitarbeiter, Strategiebeauftragte und Berater wechseln regelmäßig zwischen konkurrierenden Kundenkonten, getrennten Produktlinien und unterschiedlichen Vertraulichkeitsstufen.
Persistente benutzerdefinierte Anweisungen greifen auf der gesamten Benutzeroberfläche eines Kontos, anstatt sich auf einen einzelnen Ordner oder eine spezifische Präsentation zu beschränken. Diese Persistenz führt zu konkreten betrieblichen Schwachstellen.
Kontextübertrag über vertrauliche Kundenkonten hinweg
Wenn ein Berater, der ein Finanzmandat betreut, benutzerdefinierte Anweisungen wie „Richte strategische Empfehlungen immer an unserem Zielübernahmepartner aus“ hinterlegt, verschwindet dieser Steuerungs-Prompt nicht, sobald eine Präsentation für ein anderes Kundenkonto geöffnet wird. Da die Anweisung über Slides, Sheets und Gmail hinweg aktiv bleibt, wendet Gemini diese Ausrichtung weiterhin an, wodurch sensible Transaktionsbegriffe oder vertrauliche Argumentationsstrukturen unbeabsichtigt in fremden Foliensätzen auftauchen können.
Versehentliche Offenlegung sensibler Informationen
Mitarbeiter verwechseln Anweisungsfelder nicht selten mit Notizfeldern für Projekte. Fügen Anwender Details aus Vertraulichkeitsvereinbarungen, noch unveröffentlichte Finanzzahlen oder Kundenlisten in die benutzerdefinierten Anweisungen ein, damit sich das Modell Unternehmensfakten merkt, werden diese Angaben Teil des Hintergrund-Prompts, der bei jeder weiteren Interaktion in diesem Seitenbereich übermittelt wird.
Abweichungen von Marken- und Compliance-Standards
Ohne administrative Vorlagen definiert jeder Mitarbeiter seine eigene Auslegung von Tonalität und Belegen. In regulierten Branchen wie dem Gesundheitswesen oder bei Finanzdienstleistungen können sich so unautorisierte Haftungsausschlüsse, ungeprüfte Aussagen oder widersprüchliche Kennzahlendefinitionen unbemerkt in Kundenpräsentationen einschleichen.
Was Administratoren steuern können und was nicht
Auch wenn Administratoren den Dialog für benutzerdefinierte Anweisungen selbst nicht verwalten können, bietet Google Workspace umfassendere Infrastruktursteuerungen, die das Risiko nachgelagerter Datenexpositionen mindern. Laut dem Google Workspace Blog zu Sicherheitskontrollen für Unternehmen erbt Gemini die grundlegenden Schutzmechanismen des Workspace-Mandanten. Das bedeutet, dass Kundendaten innerhalb der Organisation vertraulich bleiben und nicht zum Trainieren geteilter öffentlicher Modelle verwendet werden.
Das Verständnis darüber, wo die administrative Kontrolle endet und wo die Schutzvorkehrungen der Plattform greifen, ermöglicht es Sicherheitsverantwortlichen, realistische Schutzgrenzen zu definieren.
| Governance-Bereich | Verfügbare Admin-Kontrolle | Umfang und Grenzen |
|---|---|---|
| Feld für benutzerdefinierte Anweisungen | Keine | Nutzer konfigurieren Anweisungen individuell, ohne Audit-Logs oder Deaktivierungsoption für Admins |
| Funktionsaktivierung | Schalter für Organisationseinheiten | Admins können den Gemini-Zugriff nach Nutzergruppe oder Abteilung vollständig aktivieren oder deaktivieren |
| Zugriff auf Dateiinhalte | Drive-Vertrauensregeln und DLP | Schränkt ein, welche Drive-Dateien Gemini auf Basis bestehender Nutzerberechtigungen indexieren darf |
| Ausschluss sensibler Dateien | IRM und clientseitige Verschlüsselung | Dateien mit Sperren für Download, Druck oder Kopieren werden von der Gemini-Erfassung ausgeschlossen |
| Prüfung des Prompt-Verlaufs | Google Vault (nur Gemini-App) | Vault kann Prompts, die in den Workspace-Seitenbereichen ausgeführt werden, weder exportieren noch prüfen |
Wie im Google Workspace Blog zu Sicherheitskontrollen für Unternehmen dargelegt, verhindern Data-Loss-Prevention-Richtlinien (DLP), die das Information Rights Management (IRM) durchsetzen, dass Gemini geschützte Dateien beim Erstellen von Folieninhalten abruft. Ebenso stellt die clientseitige Verschlüsselung (CSE) sicher, dass verschlüsselte Daten für generative Assistenten unlesbar bleiben. Das Audit-Logging über Google Vault gilt jedoch ausschließlich für die eigenständige Gemini-App. Gemini innerhalb von Workspace-Apps speichert den Prompt-Verlauf nicht für den zentralen Export durch Administratoren.
Natives Erstellen in Google Slides im Vergleich zu abgegrenzten Projekt-Workspaces
Für Unternehmen, die intensiv mit Google Drive arbeiten, bietet der native Gemini-Seitenbereich ein spürbar hohes Arbeitstempo. Wie in der Produktübersicht zu Google Slides und auf der offiziellen Hilfeseite zu Google Docs und Slides dokumentiert ist, können Anwender vollständig bearbeitbare Präsentationen direkt aus Drive-Quellen generieren, entworfene Gliederungen prüfen und über Echtzeit-Bearbeitung sowie Kommentare im Browser zusammenarbeiten. Für Teams, die die Abwägungen zwischen verschiedenen Produktivitäts-Ökosystemen prüfen, liefert der Vergleich PowerPoint Copilot vs. Google Slides Gemini für Vertriebsteams nützliche Einblicke in die Ansätze nativer Software-Suiten bei integrierten Assistenten-Workflows.
Der entscheidende Unterschied liegt darin, wie der Kontext eingegrenzt wird:
- Suite-weite persönliche Assistenten (Google Slides): Prompts und benutzerdefinierte Anweisungen sind auf der Ebene des persönlichen Profils angesiedelt. Gemini greift auf Dokumente anhand der allgemeinen Nutzerberechtigungen in Drive zu. Es liegt in der Verantwortung des Nutzers sicherzustellen, dass Anweisungen nicht zwischen Projekten kollidieren.
- Dedizierte, projektgebundene Systeme: Plattformen, die um eigenständige Projekt-Workspaces herum aufgebaut sind, isolieren Quelldokumente, narrative Regeln und visuelle Ergebnisse strikt nach Auftrag und verhindern so eine Kreuzkontamination zwischen Mandanten.
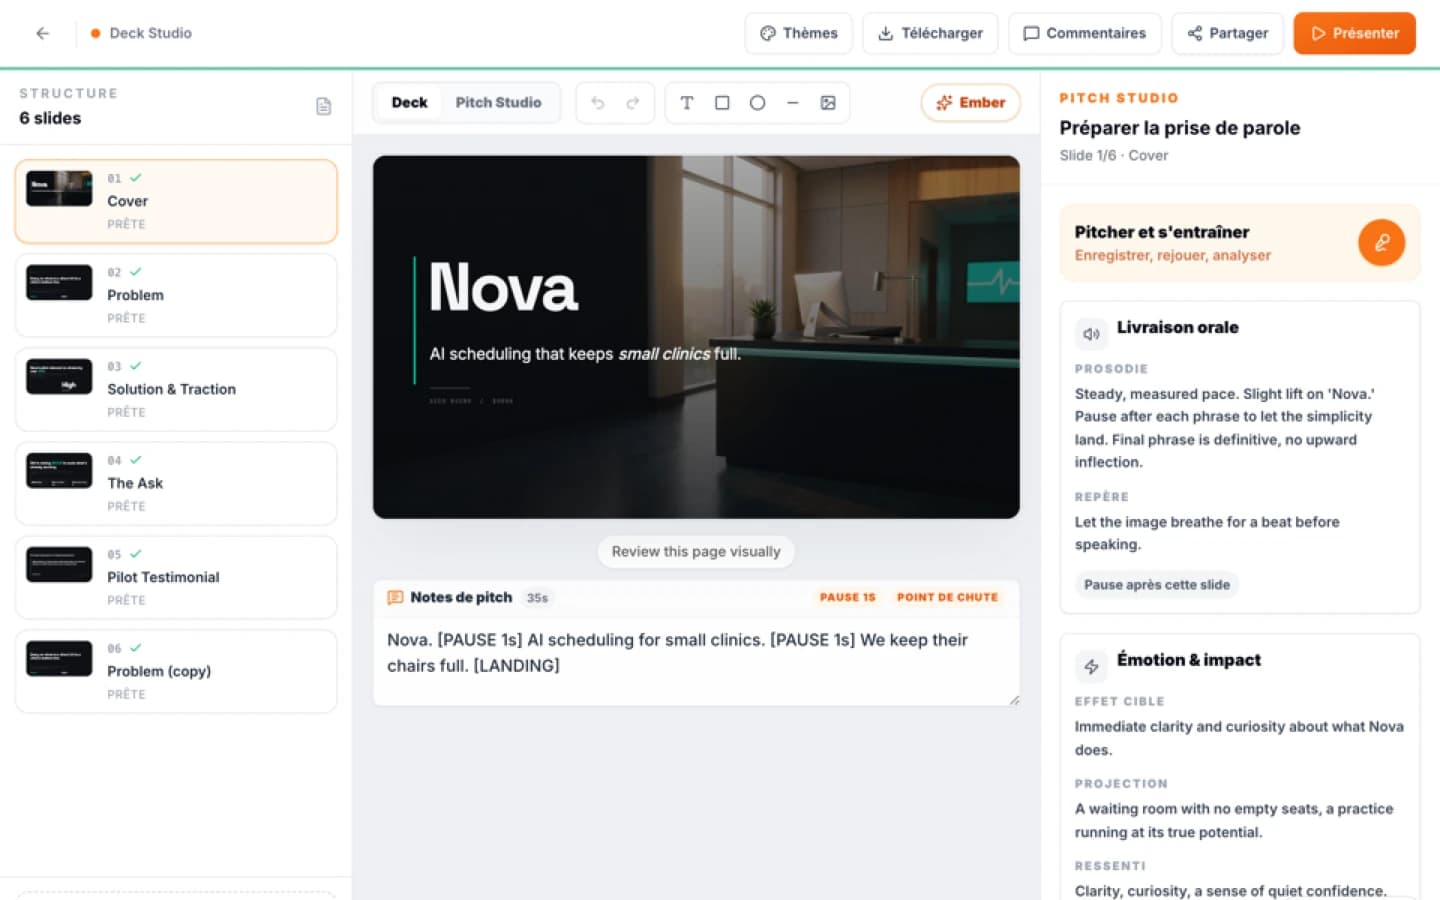
In Ember Creation werden Präsentationen und visuelle Assets direkt aus einem isolierten Projektkontext heraus erstellt und nicht über frei schwebende Steuerungs-Prompts auf Nutzerebene. Foliensätze lassen sich als PowerPoint (.pptx) oder PDF exportieren, während sieben weitere Asset-Formate als PNG exportiert werden. Da sich die Generierung auf die spezifische Projektbibliothek bezieht und nicht auf allgegenwärtige Nutzeranweisungen, bleiben Fakten erhalten. Schätzungen werden von verifizierten Daten unterschieden, und Kennzahlen ohne vollständigen Quellennachweis werden ausdrücklich mit einem Annäherungszeichen markiert. Zur Vorbereitung des Vortrags enthält Ember einen speziellen Bereich für Sprechübungen mit Aufnahme, Timer und Proben-Diagnostik von bis zu 15 Minuten, wodurch die Vorbereitung vollständig innerhalb der Datei des jeweiligen Deals oder Narrativs verbleibt.
Praktische Leitplanken für die Folienproduktion im Unternehmen
Da Google Workspace keinen administrativen Hauptschalter für benutzerdefinierte Anweisungen in Slides bereitstellt, müssen IT- und Compliance-Verantwortliche kompensierende administrative und organisatorische Kontrollen einführen:
- Zugriff nach Organisationseinheiten segmentieren: Beschränken Sie den Zugriff auf Gemini auf Abteilungen, in denen das freie generative Verfassen von Texten ein geringes regulatorisches Risiko birgt. Schließen Sie Einheiten, die mit strengen Insider-Informationen, rechtlicher Compliance oder laufenden Fusionen befasst sind, so lange aus, bis zentrale Kontrollmöglichkeiten vorliegen.
- IRM für vertrauliche Briefings vorschreiben: Wenden Sie Regeln des Information Rights Management auf sensible Drive-Dateien an, um automatisch zu unterbinden, dass Gemini diese Dokumente bei spontanen Folienerstellungen ausliest oder zusammenfasst.
- Klare Richtlinien für die Prompt-Hygiene aufstellen: Untersagen Sie Mitarbeitern ausdrücklich, Kundennamen, API-Schlüssel, Vertragsbedingungen oder vertrauliche Kennzahlen in die Seitenleiste für benutzerdefinierte Anweisungen einzufügen.
- Präsentationen mit hoher Tragweite isolieren: Nutzen Sie für Investorenunterlagen, strategische Vorstandspräsentationen oder Beratungsergebnisse für mehrere Kunden dedizierte Projekt-Workspaces, in denen Assets, Kennzahlen und narrative Rahmenbedingungen von den alltäglichen persönlichen E-Mail- und Chat-Prompts vollständig getrennt bleiben.
Quellen
- Connexion à la console d'administration impossible
- Enterprise security controls for Gemini in Google Workspace
- As an administrator, I am unable to activate Ask Gemini.
- Google Workspace : les instructions personnalisées de Gemini arrivent dans Slides, Sheets et Gmail (déploiement dès le 2 septembre 2026) : source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S1
- Google Slides: source-grounded Gemini drafts and shared editing: source S2
- Ember Création, artefacts visuels éditables
Häufige Fragen
Mini-Audit
Testen Sie Ihr Pitch Deck
Erhalten Sie eine erste Diagnose zu Substanz, Form und Wirkung.